Deutsche Unternehmen des öffentlichen Sektors sehen sich einer ganz konkreten Bedrohung ausgesetzt: Schon eine einzige kompromittierte Anmeldeinformation kann den Zugriff auf alles ermöglichen.
(Bild: Keeper Security)
Das Problem ist sofort spürbar
Deutsche Unternehmen des öffentlichen Sektors sehen sich einer ganz konkreten Bedrohung ausgesetzt: Schon eine einzige kompromittierte Anmeldeinformation kann den Zugriff auf alles ermöglichen. Wählerverzeichnisse. Gesundheitsdaten der Bürger. Infrastruktursysteme. Finanzunterlagen. Das Hindernis für seitliche Bewegungen ist nicht die technische Raffinesse – es kommt darauf an, ob jemand zuschaut.
Die Angriffe auf Gemeinden und staatliche Behörden nehmen zu. Der Europäische Rechnungshof bestätigte, dass die Cyberverteidigung im öffentlichen Sektor weiterhin fragmentiert ist. Für Organisationen, die über drei Jahrzehnte hinweg aufgebaute Systeme verwalten, wächst die Lücke zwischen Bedrohungskomplexität und Verteidigungskapazität jedes Jahr.
Die Isolation von Zugangsdaten ist eine grundlegende Sicherheitsarbeit, die nicht aufgeschoben werden kann. Compliance-Rahmenwerke – NIST 800-63B, IT-Grundschutz, BSI-C5 – schreiben nun ausdrücklich die Zugangsdatenisolation und Audit-Protokolle vor. Die Anweisung ist klar. Die Umsetzung ist der Punkt, an dem die meisten Organisationen ins Stocken geraten. Keeper Security hat seine Lösungen entwickelt, um diese Lücke zu schließen: Zugangsdatenisolation zu liefern, die mit Ihrer Infrastruktur funktioniert, anstatt Sie zu zwingen, alles neu aufzubauen.
Warum Legacy-PAM nicht funktioniert
Wenn Unternehmen nach Lösungen suchen, stoßen sie auf Legacy-PAM-Plattformen. Diese Plattformen sind auf Skalierbarkeit und Komplexität ausgelegt, die die meisten öffentlichen Organisationen nicht benötigen. Sie sind mit Implementierungszeiträumen von 6 bis 12 Monaten verbunden, erfordern umfangreiche Agenten auf sämtlichen Endpunkten, eine Absicherung der Infrastruktur sowie Integrationen, die moderne, flexible Umgebungen erfordern.
Für ein Unternehmen, das neben neueren Plattformen auch Systeme betreibt, die bereits 10 bis 20 Jahre alt sind und auf denen Cloud-Dienste eingesetzt werden, wird die Implementierung einer Legacy-PAM-Lösung zu einem mehrjährigen Infrastrukturprojekt. Organisationen des öffentlichen Sektors benötigen eine privilegierte Zugriffsverwaltung, die ihren tatsächlichen Gegebenheiten entspricht: schrittweise Einführung, Kompatibilität mit der bestehenden Infrastruktur und minimaler betrieblicher Aufwand.
IT-Direktoren stellen die richtige Frage: Wir haben weder den Zeitplan noch die operative Kapazität für diese Umstrukturierung. Gibt es eine Alternative?
Ja, gibt es. Zugangsdatenisolation ist verpflichtend. Sie erfordert keine Komplexität auf Unternehmensniveau.
Was die Isolation von Zugangsdaten bewirkt
Die Zugangsdatenisolation stellt sicher, dass Menschen und Systeme Produktionspasswörter nie sehen, während der Zugriff vorübergehend, geprüft und vollständig protokolliert bleibt. Der Ansatz ist unkompliziert – Zugangsdaten in einem Zero-Knowledge-Tresor speichern, wo sie unsichtbar bleiben. Stellen Sie den Zugriff erst zum benötigten Zeitpunkt bereit (Just in Time), damit sich das Zeitfenster für einen Sicherheitsverstoß von unbestimmt auf wenige Stunden verkürzt. Injizieren Sie Zugangsdaten zur Laufzeit, damit der Benutzer sie nie sieht. Rotieren Sie die Zugangsdaten automatisch, sodass ein gestohlenes Passwort innerhalb weniger Stunden nutzlos wird.
Das Resultat ist sofort sichtbar. Die Angriffsoberfläche schrumpft, weil seitliche Bewegungen nahezu unmöglich werden. Ein kompromittiertes Konto wird nicht mehr systemübergreifend übertragen.
(Bild: Keeper Security)
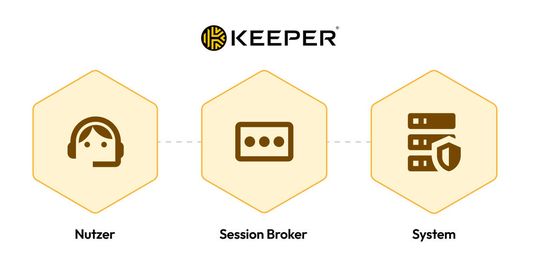
Das erfordert keinen Neuaufbau von Altsystemen. Mainframes mit Wählerdaten brauchen keine Neuprogrammierung – sie brauchen kontrollierte Zugriffspunkte. Ein Session Broker sitzt transparent zwischen Benutzer und System, setzt Richtlinien durch und das Legacy-System weiß gar nicht, dass sich etwas geändert hat. Die Sicherheitsschicht arbeitet über der Infrastruktur, nicht durch sie. Der Ansatz von Keeper funktioniert so, weil Zugangsdatenisolation mit Ihrer Infrastruktur funktionieren und nicht einen Neuaufbau erfordern sollte.
Realistische Bereitstellung unter realen Einschränkungen
Organisationen des öffentlichen Sektors unterliegen echten Einschränkungen. IT-Teams gibt es in verschiedenen Größen, von klein bis groß. Die Komplexität der Infrastruktur variiert je nach Region und Organisation. Altsysteme sind nach wie vor unersetzbar, da sie kritische Daten verwalten, die sich nicht ohne Weiteres verschieben lassen.
Realistische Lösungen berücksichtigen diese Gegebenheiten von Anfang an und arbeiten im Rahmen der bestehenden Einschränkungen. Eine Cloud-native Architektur entlastet Sie von der Wartung der lokalen Infrastruktur und vereinfacht die Bereitstellung, ohne dass spezielle Teams für die Verwaltung der Plattform erforderlich sind. Die Integration funktioniert mit bestehenden Systemen – Active Directory, SIEM-Plattformen, Überwachungstools – ohne kostspielige Ersatzsysteme für bereits funktionierende Systeme zu erzwingen.
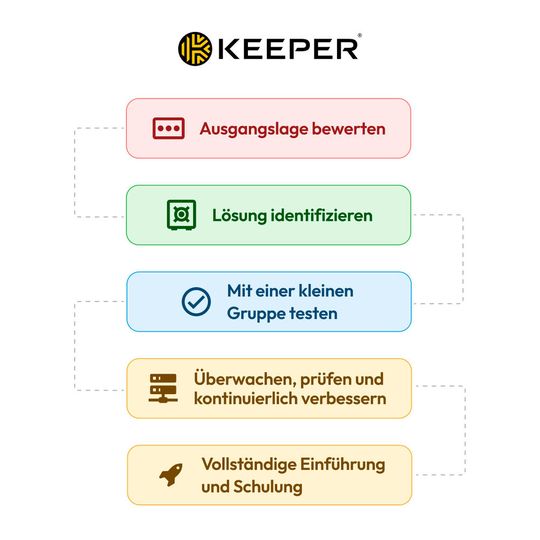
Compliance-Anforderungen sind von Natur aus in die Lösung integriert. Audit-Protokolle bieten die Sichtbarkeit und Kontrolle, die erforderlich sind, um Organisationen bei der Erfüllung der Anforderungen von NIST 800-63B und dem IT-Grundschutz zu unterstützen. Wenn PAM für die Realität im öffentlichen Sektor und nicht für Altplattformen konzipiert ist, wird Konformität zu einem Nebenprodukt der normalen Abläufe und nicht zu einem separaten Projekt. Die Implementierung verläuft in Phasen: Beginnen Sie mit administrativem Zugriff, erweitern Sie auf Datenbankzugriff und fügen dann Fernzugriffskontrollen hinzu. Jede Phase wird unabhängig eingesetzt, ohne Ihre Infrastruktur zu stören.
So hat Keeper Keeper PAM entwickelt. Es ist Cloud-nativ, lässt sich in Ihre bestehenden Systeme integrieren und ist für Organisationen unterschiedlicher Größe skalierbar – von kleineren Behörden bis hin zu großen staatlichen Einrichtungen. Die Bereitstellung findet in Tagen, nicht in Jahren statt.
(Bild: Keeper Security)
Die meisten Organisationen beginnen damit, Passwörter unter Kontrolle zu bringen – egal, ob sie in Dateien, Tabellenkalkulationen, Browsern oder systemübergreifend gespeichert sind. Sobald diese Grundlage gefestigt ist, fügen Sie Zugangsdatenisolation und Privileged Access Management hinzu. Die IT testet das System zuerst mit echten Daten und staffelt dann den Rollout nach Abteilungen. Jede Phase baut auf der vorherigen auf, sodass die Infrastrukturstörung minimal ist.
Die Zeit ist jetzt
Compliance-Vorgaben sind bereits in Kraft. Die Technologie hat sich in verschiedenen Organisationen unterschiedlicher Größe bewährt und verwaltet unterschiedliche Infrastrukturkomplexitäten. Dieser Ansatz funktioniert, weil er darauf ausgerichtet ist, wie Unternehmen tatsächlich arbeiten – und nicht darauf, wie Anbieter sich ihre Arbeitsweise wünschen.
Die einzige offene Frage ist die Umsetzung.
Sind Sie bereit, den nächsten Schritt zu machen?
Wenn Ihre Organisation vertrauliche Daten innerhalb bestehender Infrastrukturbeschränkungen verwaltet, ist die Isolation von Zugangsdaten nicht optional. Keeper kann Ihnen zeigen, wie eine realistische Bereitstellung für Ihre Umgebung aussieht.
Autor: Marko Schlensok, Inside Sales Representative, Keeper Security
(ID:50995772)
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.