gesponsertWarum Governance als Organisationsaufgabe über Daten hinausgehtWas Behörden ändern müssen
5 min Lesedauer
Fehlerhafte Auswertungen führen in Behörden oft zur Suche nach dem passenden Werkzeug. Nach Einschätzung von virtual7 greift das zu kurz. Die Ursachen liegen meist in Erfassung, Prozessen und unklaren Zuständigkeiten. Wer sie beheben will, braucht ein verbindliches Governance-Modell.
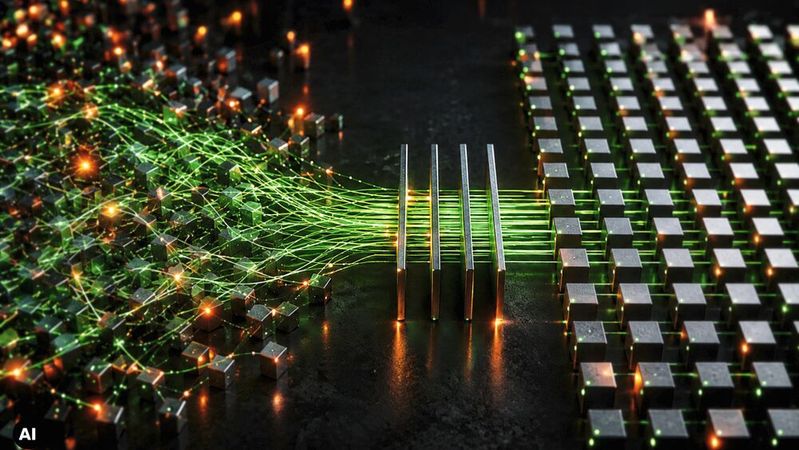
(Bild: virtual7 / KI-generiert)
Wenn eine Führungskraft einem Bericht nicht mehr vertraut oder in einer Auswertung oder einem Prozess fragwürdige Ergebnisse entstehen, ist der Datenfehler meist schon lange entstanden. Ein typisches Muster: Dieselbe Person oder Organisation wird in mehreren Fachverfahren mit unterschiedlichen Kennungen geführt. Auswertungen zählen sie dann mehrfach, und Ergebnisse stimmen nicht mehr.
Die übliche Reaktion ist, in der Auswertung nachzubessern oder Werkzeuge für Datenkataloge und Qualitätsprüfungen einzuführen. Solche Werkzeuge machen Fehler sichtbar, beseitigen sie aber nicht. Ein Formular, das Buchstaben in einem Telefonnummernfeld zulässt, erzeugt weiterhin Fehler, auch wenn nachgelagerte Prüfungen existieren. Je länger ein fehlerhafter Prozess läuft, desto teurer wird seine Korrektur. Der Grundsatz von virtual7 lautet deshalb: Der Prozess muss behoben werden, nicht nur die fehlerhaften Daten. Und genauso wie die Daten gesteuert werden müssen, gilt das auch für KI-Anwendungen, denn das Vertrauen der Bürgerinnen und Bürger in die Arbeit der Behörden ist essenziell.
Fünf Ursachen, fünf Maßnahmen
Datenprobleme haben selten nur eine Ursache. virtual7 unterscheidet fünf Klassen:
Erfassung: Uneinheitliche Eingaben. Hilfreich sind Validierung, Pflichtfelder und Referenzlisten im Quellsystem.
Transformation: Fehlerhafte Datenflüsse, etwa falsche Verknüpfungen. Hier helfen dokumentierte, getestete Strecken und nachvollziehbare Datenherkunft.
Semantik: Fachbereiche verstehen ein und denselben Begriff unterschiedlich. Nötig ist ein gemeinsames Glossar mit fachlicher Verantwortung.
Drift: Ein System-Update verändert Felder oder Werte. Ein Änderungsprozess muss die Folgen für Daten und Berichte prüfen.
Konsum: Der Bericht beantwortet nicht die gestellte Frage. Der Informationsbedarf muss zwischen Fachbereich und Business Intelligence geklärt werden.
Korrekturen in der Auswertung lassen einzelne Anwendungen plausibel aussehen, skalieren diese aber nicht. Wirksam ist ein Ansatz, der Daten als organisationsweites Gut behandelt: Quellen korrigieren, Bedeutungen dokumentieren, Verantwortlichkeiten benennen.
Metadaten als Grundlage
Governance arbeitet mit Metadaten, also Daten über Daten und Prozesse. Sie beschreiben Bedeutung, Herkunft, Schutzbedarf und Qualität von Daten und deren Verwendung in den Prozessen sowie das Funktionieren automatischer Prozesse. Das Referenzmodell DAMA-DMBOK ordnet die Data Governance zehn Wissensgebieten zu, von Architektur und Sicherheit über Integration und Stammdaten bis zur Datenqualität. Data Governance ist dabei kein eigener Baustein, sondern das organisatorische Ergebnis, wenn diese Gebiete integriert gepflegt werden.
Drei Frameworks, drei Rollen
Das Governance-Modell von virtual7 besteht aus drei Frameworks: Prozesse, Organisationsstrukturen sowie Regeln, Gesetze und Normen, zum Beispiel die DSGVO. Dabei ist zunächst nicht wichtig, ob wir die Verwendung von Daten oder von KI steuern wollen, denn beide folgen denselben Regeln.
Getragen wird die Data Governance von drei Rollen:
Data Owner definieren Daten fachlich, legen Qualitätskriterien fest und tragen die fachliche Verantwortung.
Data Stewards setzen im Tagesgeschäft um und übersetzen zwischen Fachlichkeit und Technik.
Data Custodians betreiben die Datenhaltung und verantworten die Datensicherheit.
Im KI-Bereich reicht ein schlankes Rollenmodell: Der KI-Owner trägt die strategische Verantwortung für Zweck, Business-Nutzen und Risikotoleranz einer KI-Anwendung. Er entscheidet über Einsatz, Freigabe und Budget, legt Erfolgs- und Compliance-Kriterien fest (KPIs, erlaubte Fehlerraten, Audit-Anforderungen) und eskaliert zentrale Risiken an die Leitungsebene.
Der KI-Steward übernimmt die operative Governance-Verantwortung: er sorgt dafür, dass Richtlinien zu Fairness, Transparenz, Datenschutz und Nachvollziehbarkeit befolgt werden, pflegt Model Cards, Datasheets und Risiko-Assessments und koordiniert Bias-, Robustheits- und Explainability-Tests sowie die Dokumentation der Datenherkunft. Als Bindeglied zwischen Fachbereichen, Recht/Datenschutz und Technik stellt der Steward sicher, dass fachliche Anforderungen in überprüfbare Governance-Artefakte überführt werden.
Der KI-Custodian verantwortet den technischen Betrieb der Modelle und Datenpipelines: Deployment, Versionierung, Monitoring (Performance, Drift, Datenqualität), Logging sowie Rollout/Rollback-Prozesse. Er stellt die sichere Infrastruktur, Zugriffskontrollen, Backup/Retention und Secrets-Management bereit und implementiert automatisierte Governance-Checks (Pre-Deploy-Tests, Retraining-Trigger, Audit-Logs). In kleinen Organisationen können Personen mehrere dieser Rollen übernehmen; entscheidend ist die klare Trennung von strategischer Entscheidung (Owner), Governance-Verbindlichkeit (Steward) und technischem Betrieb (Custodian).
Darüber steht ein Data Governance Board. Es setzt die Vorgaben der Leitungsebene, etwa von CDO oder CIO, in gemeinsame Initiativen um. So entsteht eine Verantwortungskette von der Leitung bis hin zur Administration. Für viele Rolleninhaber ändert sich dabei weniger als befürchtet: Sie nehmen die Aufgaben oft längst wahr, aber ohne klares Mandat.
Warum es den öffentlichen Sektor besonders betrifft
Behörden arbeiten mit sensiblen Daten und gesetzlichen Pflichten. Ein behördenübergreifender Austausch, etwa im Rahmen der Registermodernisierung, verlangt einheitliche Begriffe, dokumentierte Schnittstellen und klare Zuständigkeiten auf beiden Seiten. Hinzu kommt der KI-Einsatz: Die EU-KI-Verordnung (EU) 2024/1689 stellt in Artikel 10 Anforderungen an Daten und Daten-Governance für Hochrisiko-Systeme. Herkunft und Qualität der verwendeten Daten müssen sich belegen lassen.
Der Einstieg: klein beginnen
virtual7 rät zu einem begrenzten Start statt zu einem Großprojekt. Im Datenbereich bedeutet das:
Einen kritischen Prozess wählen und seine Datenquellen sowie wiederkehrende Fehlerursachen erfassen.
Fünf bis zehn zentrale Begriffe verbindlich definieren, Verantwortliche und einen Data Steward benennen.
Zwei Kennzahlen über sechs Monate messen, etwa den Anteil regelkonformer Datensätze und die Zahl gemeldeter Datenvorfälle.
Im KI-Bereich entsprechend:
Eine kritische KI-Anwendung auswählen, Kennzahlen definieren und Qualität des Prozesses analysieren
Fünf bis zehn zentrale Begriffe verbindlich definieren, Verantwortliche und einen KI-Steward benennen
Zwei Kennzahlen zur Arbeit des Modells über sechs Monate messen, etwa Kennzahlen zur Stabilität der Ergebnisse oder zu den verwendeten Daten.
Danach lassen sich Rollen und Board schrittweise auf weitere Datenbereiche und Prozesse ausweiten. Realistisch ist es, Kernprozesse innerhalb von ein bis zwei Jahren zu dokumentieren und zu integrieren. Hindernisse wie Altlasten und unklare Zuständigkeiten bleiben dabei bestehen. Data Governance ist ein dauerhafter Prozess und kein einmaliges Projekt.
Fazit
Governance ist keine Werkzeugfrage, sondern eine Organisationsaufgabe. Wer Ursachen an der Quelle behebt, Metadaten pflegt und Verantwortung durchgängig regelt, schafft die Grundlage für verlässliche Berichte, rechtssichere Prozesse und KI-Anwendungen. virtual7 begleitet Auftraggeber im öffentlichen Sektor dabei von der Ursachenanalyse über Rollen- und Gremienmodell bis zur technischen Umsetzung in Fachverfahren und Datenplattformen.
Über virtual7
Die virtual7 GmbH mit Sitz in Karlsruhe ist ein IT-Beratungs- und Softwareentwicklungsunternehmen mit Fokus auf die digitale Transformation der öffentlichen Verwaltung. Das 1996 gegründete, inhabergeführte Unternehmen mit über 210 Mitarbeiter:innen unterstützt Auftraggeber von der Fachverfahrensentwicklung über Prozessoptimierung bis zu Betrieb und Support.
(ID:50999301)
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.