Die jüngsten Cyberangriffe auf europäische Handelsketten legen eine Schwachstelle der modernen Wirtschaft offen: Immer mehr Geräte hängen im Netz, doch die Sicherheit hält oft nicht Schritt. Auch die Verantwortlichen der Energie- und Mobilitätssektoren müssen sich fragen, ob alles vernetzt sein muss.
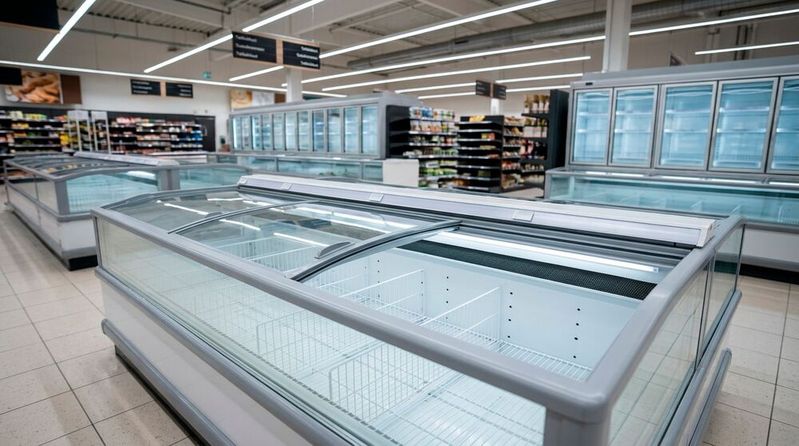
Unterbrochene Kühlketten sind ein Albtraum für den Einzelhandel und können zu massiven finanziellen Einbußen führen.
(Bild: Gemini / KI-generiert)
Über Nacht heizen sich Kühlregale in Supermärkten auf, tonnenweise Lebensmittel verderben. Einfallstor der jüngsten Cyberangriffe waren unzureichend gesicherte und vom Internet aus erreichbare vernetzte Devices. „Wir vernetzen nicht zu viel, wir vernetzen ohne die notwendigen Kompetenzen und Risikobewusstsein“, sagt Christian Haas, Leiter der Forschungsgruppe Industrielle Cybersicherheit am Fraunhofer-Institut IOSB in Karlsruhe. Vernetzung bedeute keineswegs, dass Systeme direkt aus dem offenen Internet erreichbar sein müssten. Gerade industrielle Steuerungsanlagen dürften niemals ungeschützt am Netz hängen.
Das sieht auch Claudia Plattner, Präsidentin des Bundesamts für Sicherheit in der Informationstechnik (BSI), so: „Unsere sehr klare Meinung dazu ist: OT bitte nicht ins Internet stellen. Oder wenn man das aus irgendwelchen Gründen braucht, dann bitte entsprechend schützen“, sagte sie mit Blick auf vernetzte Betriebstechnik (Operational Technology) bei der Vorstellung des BSI-Lageberichts.
Effizienz schlägt Sicherheit
Warum dies in der Praxis dennoch massenhaft geschieht, erklärt Technikphilosoph Armin Grunwald vom Karlsruher Institut für Technologie (KIT) mit einer einseitigen Ausrichtung der vergangenen Jahrzehnte. Man habe oft in dem „heute naiv erscheinenden Glauben“ gehandelt, dass alles stabil laufen werde. Prozesse seien gnadenlos auf Effizienz und Kostensenkung getrimmt worden – zulasten der Widerstandsfähigkeit.
„Enge Kopplungen und Vernetzungen schaffen Situationen, bei denen kleine Ursachen großen Schaden anrichten können“, analysiert der Leiter des Instituts für Technikfolgenabschätzung und Systemanalyse (ITAS), Grunwald. Was für globale Lieferketten gelte, zeige sich nun bei digitalen Systemen. Ein lokal begrenzter Eingriff aus der Ferne reicht aus, um Kühlketten zu unterbrechen und wirtschaftlichen Schaden anzurichten.
Dass die Täter vor nichts zurückschrecken, betonte Bundesinnenminister Alexander Dobrindt (CSU) bei der Vorstellung des BSI-Lageberichts mit Verweis auf eine in Frankreich attackierte Blutbank: „Jeder weiß, dass das Unbrauchbarmachen von Blut in einer Blutbank sofort Leben kosten kann.“
Grunwald forderte, alle kritischen Systeme auf Schwachstellen zu untersuchen und dann Schutzmaßnahmen einzuführen. „Leider kostet das Geld – aber unsere Sicherheit sollte uns etwas wert sein“.
„Irgendwann offen wie ein Scheunentor“
Für den Netzaktivisten und Gründer des Zentrums für Digitalrechte und Demokratie, Markus Beckedahl, liegt das Problem nicht nur bei unachtsamen Betreibern, sondern auch bei den Herstellern. Viele Geräte würden bereits unsicher ausgeliefert – etwa mit simplen Standardpasswörtern wie „12345“, die nie geändert werden. Zudem fehlten oft langfristige Sicherheitsupdates.
„Rückblickend werden wir irgendwann feststellen, dass es echt eine dumme Idee war, zu viel Geräte ans Netz anzuschließen, die keine vertrauenswürdige Update-Politik bei Sicherheitslücken haben“, sagt Beckedahl. Wer als Hersteller nicht mindestens innerhalb der Gewährleistungsfrist zeitnah Sicherheitslücken schließe, müsse vom Markt genommen werden. Schließlich würden Geräte oft deutlich länger als zwei Jahre genutzt – und stünden ohne Aktualisierungen irgendwann „offen wie ein Scheunentor“.
Im schlimmsten Fall werden gehackte Alltagsgeräte nicht nur sabotiert, sondern unbemerkt gekapert. So könnten etwa Smart-TVs oder andere vernetzte Geräte Teil einer Bot-Armee werden und „aus dem eigenen WLAN heraus an einem Cyberkrieg gegen ein anderes Land“ teilnehmen, warnt Beckedahl.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
Abhängigkeit von der Cloud als Risiko
Rainer Rehak vom Berliner Weizenbaum-Institut für die vernetzte Gesellschaft kritisiert die Abhängigkeit von großen Cloud-Anbietern und geschlossenen Ökosystemen. Viele Vernetzungen geschähen nicht aus technischer Notwendigkeit, sondern allein aus Geschäftsinteressen, um Kunden an Anbieter zu binden. Fällt ein Onlinedienst aus oder wird abgeschaltet, funktionieren plötzlich selbst einfache Geräte wie smarte Lampen oder Heizungsregler nicht mehr.
Hinzu komme die politische Verwundbarkeit digitaler Infrastrukturen. Rehak plädiert daher für eine „sanfte Digitalisierung“ und „digitale Suffizienz“, also digitale Genügsamkeit. Man müsse klar unterscheiden zwischen einer losen, rein informierenden Vernetzung – etwa wenn ein Stromzähler Verbrauchsdaten sendet – und einer steuernden Vernetzung, über die Geräte aus der Ferne manipuliert werden können. „Zweitere bedarf viel besserer Begründung und Regulierung“, fordert der Informatiker.
Brauchen wir mehr „Entnetzung“?
Ein pauschales Zurückdrehen der Digitalisierung hält keiner der Experten für sinnvoll. Für die Energiewende, die Koordination erneuerbarer Energien oder moderne Mobilitätskonzepte sei Vernetzung unverzichtbar, betont Rehak. Fraunhofer-Experte Haas sieht das Problem nicht in fehlenden Gesetzen: „Wir brauchen nicht mehr Regeln und Empfehlungen, existierende Standards müssen konsequenter umgesetzt werden.“
Ähnlich argumentiert BSI-Chefin Plattner, die Betreiber wie Hersteller in der Verantwortung sieht und ab Werk aktivierte Schutzmechanismen wie die Mehrfaktor-Authentifizierung einfordert.
Dennoch sind sich die Fachleute einig, dass kritische Bereiche – von der Energie- und Wasserversorgung bis hin zur Lebensmittelindustrie – besser abgeschottet werden müssen. Essenzielle Steuerungsfunktionen gehörten lokal in die Anlage selbst und nicht in die Cloud, sagt Haas. Im Notfall brauche es analoge oder nicht-cyberfähige Rückfallebenen.
Für den privaten Alltag fällt das Urteil noch deutlicher aus. Technikphilosoph Grunwald hat nach eigenen Worten schon früher nicht verstanden, warum man unbedingt von unterwegs per App prüfen müsse, ob noch genug Getränke im Kühlschrank stehen. Heute warnt er davor: Dieselbe Schnittstelle ermögliche es Angreifern im Zweifel, den Kühlschrank während des Urlaubs abzuschalten – oder ein elektronisches Haustürschloss zu öffnen.
Nicht jedes Gerät müsse „smart“ sein, fasst Beckedahl zusammen: „Es gibt viele Verbraucher, die sich explizit noch moderne Fernseher wünschen, die kein Mikro und keine Kamera eingebaut haben. Bei Toastern und anderen Küchengeräten ist das ähnlich.“