Ein Gastbeitrag von
Dr. Detlef Hühnlein
9 min Lesedauer
Ab dem 2. Januar 2027 soll die deutsche EUDI-Wallet „d-you“ produktiv starten. Dann haben Bürger ihren Ausweis und viele weitere Nachweise sicher im Smartphone. Für Behörden ist das eine große Chance – es bringt aber auch einige Pflichten mit sich.
Die EUDI-Wallet soll unseren Umgang mit Identifikationsnachweisen im digitalen wie analogen Raum grundlegend neu denken.
(Bild: Gemini / KI-generiert)
Gemäß Artikel 5a der eIDAS-Verordnung (EU) Nr. 910/2014 müssen alle EU-Mitgliedstaaten ihren Bürgerinnen und Bürgern bis Ende 2026 sogenannte „Europäische Brieftaschen für die Digitale Identität“ (European Digital Identity Wallets, EUDI-Wallets) zur Verfügung stellen. Die produktive Bereitstellung der deutschen Brieftasche „d-you“, die bereits mit dem Start die starke Authentifizierung und Identifizierung auf einem hohen Sicherheitsniveau und die Ausstellung und Präsentation von kryptographisch geschützten Nachweisen (Elektronischen Attributsbescheinigungen, Electronic Attestation of Attributes, EAA) unterstützen wird, wird voraussichtlich am 02.01.2027 erfolgen. Die EUDI-Wallets bringen also Ausweise und Nachweise direkt ins Smartphone und haben somit das Potenzial, vielfältige Anwendungsfälle in den unterschiedlichen Branchen – und insbesondere auch in der Verwaltung – in ganz Europa in einer sicheren, datenschutzfreundlichen und vor allem benutzerfreundlichen Weise zu unterstützen.
Auf der anderen Seite sieht Artikel 5f (1) der eIDAS-Verordnung sofort mit der Bereitstellung der Brieftaschen auch eine Akzeptanzpflicht in behördlichen Online-Diensten vor, sofern diese eine elektronische Identifizierung und Authentifizierung verlangen:
„Verlangen Mitgliedstaaten für den Zugang zu einem von einer öffentlichen Stelle erbrachten Online-Dienst eine elektronische Identifizierung und Authentifizierung, so akzeptieren sie auch europäische Brieftaschen für die Digitale Identität, die gemäß dieser Verordnung bereitgestellt werden.“
Wie in den technischen Anlagen zu den Beschlüssen B-2025/35-IT und B-2026/19-IT des IT-Planungsrates näher erläutert, kann die „d-you“ in einer Anwendung entweder indirekt über die BundID unter Verwendung des XML-basierten SAML-Protokolls, über den hier näher vorgestellten „EUDI-Wallet Adapter“ oder durch die direkte Implementierung der von der Wallet erwarteten technischen Protokolle in einer Anwendung selbst integriert werden.
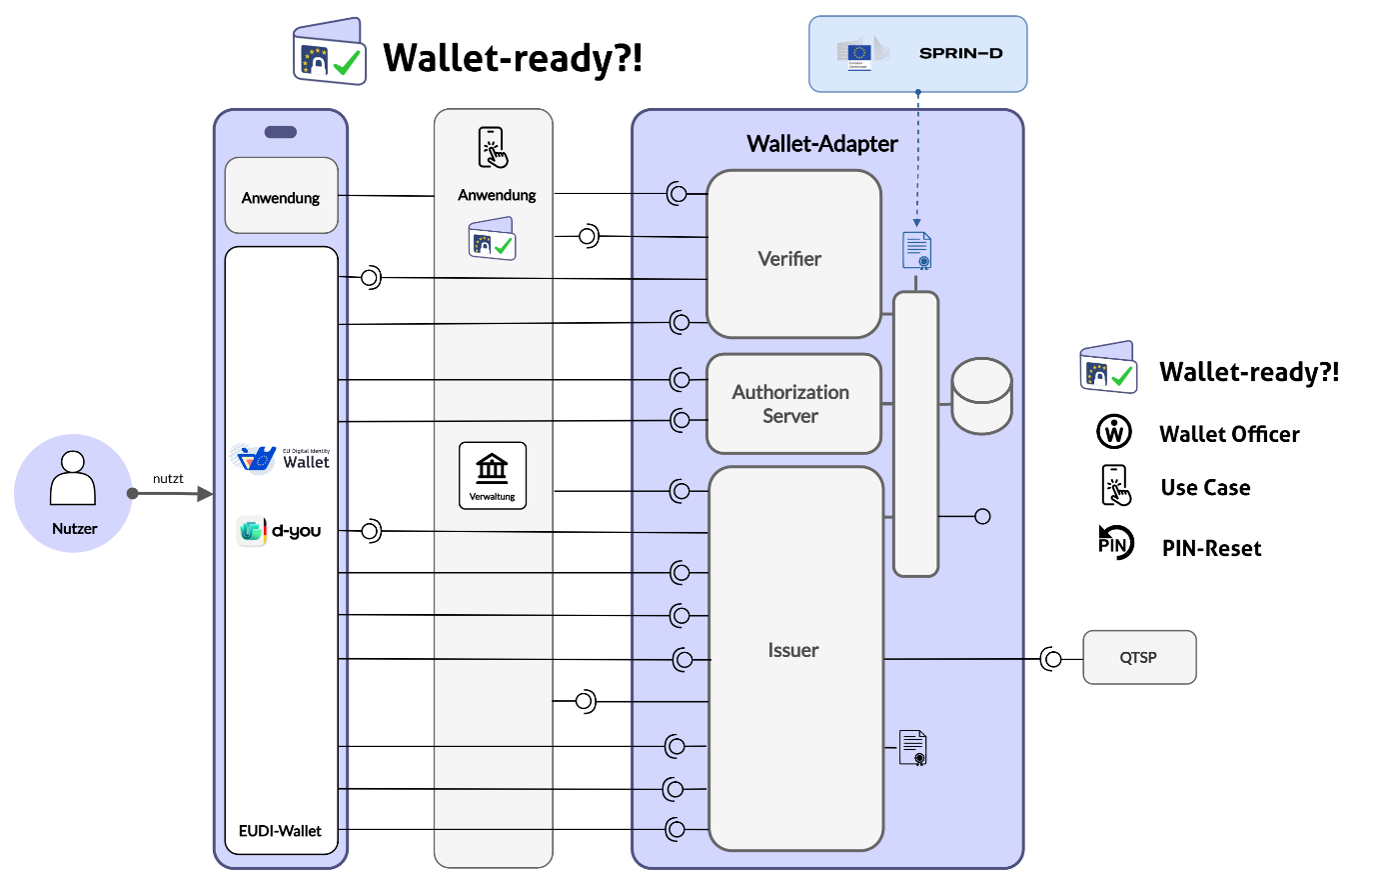
Die Referenzarchitektur des „EUDI-Wallet Adapter“ im Überblick
Aus den Vorgaben des IT-Planungsrates aus den Beschlüssen B-2025/35-IT und B-2026/19-IT zum „EUDI-Wallet Adapter” und insbesondere den relevanten Durchführungsrechtsakten der eIDAS-Verordnung sowie den darin referenzierten technischen Standards kann die in der nachfolgenden Abbildung dargestellte Referenzarchitektur abgeleitet werden.
Referenzarchitektur für den „EUDI-Wallet Adapter“
(Bildquelle: Dr. Detlef Hühnlein)
Diese umfasst von links nach rechts den Nutzer (m, w, d), welcher in seinem Smartphone die „d-you“ (EUDI-Wallet) und entsprechende Anwendungen zur Verfügung hat. Hierbei kann es sich beispielsweise um eine im Browser ablaufende Webanwendung für ein Fachverfahren der Verwaltung oder eine entsprechende App der Verwaltung im Smartphone handeln. Neben diesem mobilen Frontend des Nutzers existiert eine Server-basierte Anwendung, welche die fachlichen Abläufe regelt und insbesondere auch die entsprechende Session am „EUDI-Wallet Adapter“ initialisiert und steuert.
Hierbei ist grundsätzlich zwischen der Präsentation von Personenidentifizierungsdaten (PID) gemäß Artikel 3 (3) der eIDAS-Verordnung und elektronischen Attributsbescheinigungen („Electronic Attestation of Attributes“, EAA) aus der EUDI-Wallet heraus und der nachfolgenden Validierung unter Verwendung der „Verifier“ Teilkomponente und der Ausstellung von EAA in die EUDI-Wallet hinein unter Einsatz der „Authorization Server“ und „Issuer“ Teilkomponenten des „EUDI-Wallet Adapter“ zu unterscheiden.
Aus regulatorischer Sicht ist außerdem zwischen nicht-qualifizierten elektronischen Attributsbescheinigungen (NonQEAA) gemäß Artikel 3 (44) der eIDAS-Verordnung (EU) Nr. 910/2014, qualifizierten elektronischen Attributsbescheinigungen (QEAA) gemäß Artikel 3 (45) der eIDAS-Verordnung und die im Namen einer für eine authentische Quelle zuständigen öffentlichen Stelle ausgestellten elektronischen Attributsbescheinigungen (PubEAA) gemäß Artikel 3 (46) der eIDAS-Verordnung zu unterscheiden, da bei der Ausstellung und Validierung von QEAA und PubEAA besondere regulatorische Anforderungen zu berücksichtigen sind, von denen viele letztlich vom „EUDI-Wallet Adapter“ bzw. seiner Einsatzumgebung umgesetzt werden müssen.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.