Deutschland hat zwar seine Anstrengungen für mehr Cyberresilienz deutlich verstärkt, im europäischen Verbund ließe sich jedoch noch wesentlich mehr erreichen.
Europa verfügt über die Talente, die Unternehmen und die Innovationskraft, die es für einen wirksamen Schutz im digitalen Raum braucht.
Die aktuelle geopolitische Lage hat unseren Blick auf digitale Risiken grundlegend verändert. Hybride Konflikte und die Instrumentalisierung des Cyberspace, Datenschutzverletzungen und Angriffe auf Lieferketten sowie Destabilisierungskampagnen und Informationsmanipulation zeigen, dass digitale Bedrohungen längst strategische Dimensionen erreicht haben.
Informationssysteme und die darin gespeicherten Daten sind zu bevorzugten Angriffszielen geworden. Gleichzeitig entwickelt sich die technologische Abhängigkeit zu einer kritischen Schwachstelle. Gerade die öffentliche Verwaltung ist davon in besonderem Maße betroffen. Register, Kommunikationssysteme und digitale Dienste bilden heute die Grundlage dafür, dass staatliche Leistungen zuverlässig erbracht werden können.
In einem von wachsender Unsicherheit geprägten Umfeld reicht Cybersicherheit längst über die IT-Abteilungen hinaus. Cybervorfälle können den laufenden Betrieb unterbrechen, die wirtschaftliche und politische Handlungsfähigkeit beeinträchtigen und das Vertrauen von Partnern sowie die eigene Reputation beschädigen. Fällt ein Cloud-Dienst aus, wird eine Zahlungsplattform lahmgelegt oder eine kritische digitale Infrastruktur kompromittiert, reichen die Folgen schnell bis in die physische Welt.
Ein europäischer Regulierungsrahmen nimmt Gestalt an
Die NIS-2-Richtlinie greift diese Entwicklung auf und erweitert den Kreis der wesentlichen und wichtigen Einrichtungen, für die strengere Anforderungen an Risikomanagement und Governance gelten. Damit verankert sie einen klaren Grundsatz. Die Sicherheit von Netz- und Informationssystemen bildet eine wesentliche Voraussetzung für wirtschaftliche und gesellschaftliche Stabilität.
Auch die Verordnung über die digitale operationale Resilienz im Finanzsektor, kurz DORA, reagiert auf die systemische Bedeutung bestimmter Technologieanbieter für den europäischen Finanzsektor. Digitale Resilienz ist damit zu einer ausdrücklich regulatorischen Anforderung geworden, für die inzwischen auch die Vorstandsebene Verantwortung trägt.
Der Schutz vor Cyberbedrohungen lässt sich daher längst nicht mehr allein über moderne Technologien organisieren. Wirksames Risikomanagement erfordert ebenso klare Governance-Strukturen und eine Unternehmenskultur, in der Cybersicherheit fest verankert ist.
Europa hat Talente und Innovationskraft
Jenseits regulatorischer Vorgaben steht eines außer Frage. Europa verfügt über die Talente, die Unternehmen und die Innovationskraft, die es für einen wirksamen Schutz im digitalen Raum braucht. Unser Kontinent hat ein dynamisches Cybersicherheitsökosystem mit international führenden Unternehmen in Bereichen wie Datenschutz, Verschlüsselung, Identitätsmanagement, Bedrohungserkennung und sicheren Cloud-Infrastrukturen hervorgebracht. Europa besitzt damit die Voraussetzungen, vertrauenswürdige und interoperable Strukturen auf kontinentaler Ebene aufzubauen. Allianzen und Initiativen der vergangenen Jahre haben dieses Potenzial bereits unter Beweis gestellt.
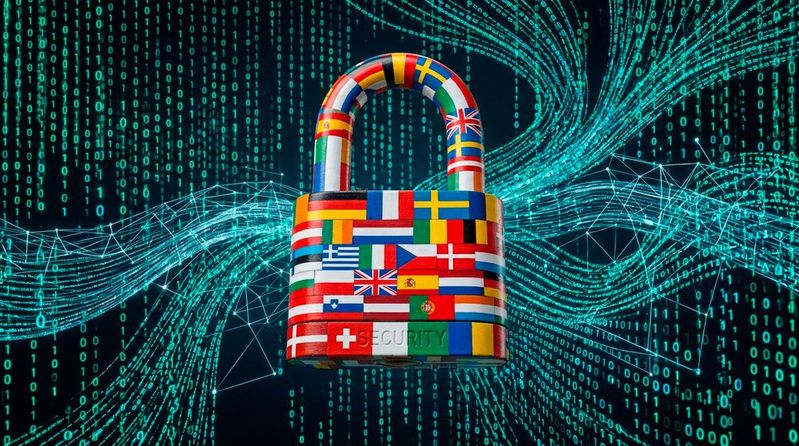
Wenn Kompetenz, Leistungsfähigkeit und Innovationskraft vorhanden sind, stellt sich die Frage, was Europas digitale Resilienz weiterhin bremst. Eine wesentliche Ursache liegt in der Fragmentierung nationaler Märkte, Anbieterlandschaften, Compliance-Anforderungen und Zertifizierungssysteme.
Der Cybersecurity Act hat zwar die Grundlage für einen europäischen Zertifizierungsrahmen geschaffen. Unternehmen müssen sich jedoch weiterhin mit unterschiedlichen nationalen Auslegungen sowie voneinander abweichenden Prüf- und Zulassungsverfahren auseinandersetzen. Diese Zersplitterung erschwert die Entstehung eines echten europäischen Binnenmarkts. Für Unternehmen bedeutet sie mehrfache Audits, komplexere Vertragswerke, längere Markteinführungszeiten und damit höhere Kosten. Auf gesamtwirtschaftlicher Ebene verhindert die Fragmentierung, dass Europa sein technologisches Potenzial in gebündelte industrielle Stärke übersetzt.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
Zertifizierungen mit Exzellenz und mehr Harmonie
Entscheidend ist deshalb, das europäische Ökosystem zu stärken und gemeinsame Standards voranzutreiben. Eine wichtige Rolle spielen dabei europaweit anerkannte Zertifizierungen. Unternehmen sollten nicht länger parallele nationale Verfahren durchlaufen müssen, etwa die beschleunigte Sicherheitszertifizierung in Deutschland oder die französische Sicherheitszertifizierung erster Stufe.
Eine einzige Zertifizierung, die in allen Mitgliedstaaten gleichermaßen anerkannt wird, könnte Markteintrittsbarrieren senken, Investitionen fördern und die Entstehung europäischer Marktführer begünstigen. Auch öffentliche Auftraggeber würden von einer stärkeren Harmonisierung profitieren. Behörden müssten sich weniger mit unterschiedlichen nationalen Nachweisen und Zertifizierungen auseinandersetzen und könnten auf europaweit vergleichbare Sicherheitsstandards zurückgreifen.
Die Verfügbarkeit kritischer digitaler Dienste ist inzwischen ähnlich unverzichtbar wie die physischer Infrastrukturen. Europa muss deshalb stärker mit einer Stimme sprechen. Die gemäß der NIS-2-Richtlinie als kritisch eingestuften Bereiche Energie, Verkehr, Gesundheitswesen, Finanzwesen und digitale Dienste sind heute auf Cloud-Architekturen und komplexe technologische Lieferketten angewiesen. Ihre Resilienz hängt von der Qualität der eingesetzten Lösungen ebenso ab wie von einem kohärenten regulatorischen und wirtschaftlichen Rahmen.
Strategische Unabhängigkeit und Resilienz setzen voraus, den Wert des eigenen Ökosystems anzuerkennen, in europäische Unternehmen zu investieren und Wachstumshemmnisse abzubauen. Die Konsolidierung des europäischen Marktes wäre damit zugleich ein Vertrauensbeweis in die eigenen Unternehmen und Fähigkeiten.
Die Bausteine sind vorhanden
Europa bringt alle nötigen Voraussetzungen mit. Innovative Unternehmen, qualifizierte Fachkräfte und ein ambitionierter Regulierungsrahmen bilden ein starkes Fundament. Entscheidend ist nun der gemeinsame Wille, isolierte nationale Strukturen aufzubrechen und das Potenzial des digitalen Binnenmarkts vollständig auszuschöpfen.
Das Ziel ist dabei keine Abschottung gegenüber anderen Marktteilnehmern. Europa muss seine Fähigkeit stärken, um kritische digitale Infrastrukturen eigenständig zu schützen, zu betreiben und weiterzuentwickeln. Es gilt, die eigene Expertise sichtbar zu machen, technologische Unabhängigkeit zu bewahren und die internationale digitale und wirtschaftliche Entwicklung weiterhin aktiv mitzugestalten. Dafür braucht es das Engagement von Institutionen, Investoren und Unternehmen gleichermaßen.
Für Unternehmensverantwortliche ergibt sich daraus eine klare Konsequenz. Die künftige Wettbewerbsfähigkeit hängt auch davon ab, technologische Entscheidungen auf diese Entwicklung auszurichten. Wer in robuste europäische Lösungen investiert, regulatorische Harmonisierung unterstützt und die Konsolidierung des Marktes vorantreibt, stärkt damit die eigene Resilienz und zugleich die digitale Handlungsfähigkeit Europas.
Die Autorin Anouck Teiller, Deputy CEO bei HarfangLab