Zentrale Verwaltungsleistungen müssen auch bei einem erfolgreichen Cyberangriff möglichst verfügbar bleiben. Doch mit KI-gestützten Angriffen wird es immer schwieriger, Datenabflüsse zu vermeiden. Cyberresilienz endet nicht bei der Abwehr von Angriffen am Perimeter; es gilt, auch laterale Bewegungen im Netzwerk zu begrenzen.
Behörden, die laterale Bewegung begrenzen und zentrale Verwaltungsleistungen schützen können, reduzieren Betriebsstörungen und halten diese Leistungen auch während eines laufenden Cybervorfalls möglichst aufrecht.
(Bild: KI-generiert / Gemini)
Nur 23 Prozent der Deutschen halten laut einer Umfrage von Bitkom die öffentliche Verwaltung und staatliche Institutionen für sehr oder eher gut auf Cyberangriffe vorbereitet. Gleichzeitig betrachten 63 Prozent Cyberangriffe auf kritische Infrastrukturen sogar als größere Bedrohung für Deutschland als konventionelle militärische Angriffe. Die Zahlen spiegeln die Wahrnehmung der Bevölkerung wider, verweisen aber auf eine konkrete Aufgabe für Behörden: zentrale Verwaltungsleistungen auch bei einem Sicherheitsvorfall möglichst aufrechtzuerhalten.
Diese Herausforderung verschärft sich, weil KI die Einstiegshürden für Angreifer senkt und Aktivitäten wie das Aufspüren von Schwachstellen und die Analyse möglicher Angriffspfade beschleunigt. Für Behörden mit zunehmend vernetzten IT-Umgebungen steigt damit das Risiko, dass sich eine einzelne Kompromittierung zu einer weitreichenden Betriebsstörung entwickelt.
Perimeterschutz, Patchen und Detection and Response bleiben unverzichtbar, um Angriffe möglichst früh abzuwehren, bekannte Schwachstellen zu schließen sowie verdächtige Aktivitäten zu erkennen und zu bearbeiten. Auch mit wirksamen Präventionsmaßnahmen lässt sich jedoch nicht vollständig ausschließen, dass Angreifer einen Erstzugriff erlangen. Dann zählt, welche Systeme und Verwaltungsleistungen sie von diesem Ausgangspunkt aus erreichen und wie weit sich der Vorfall ausbreiten kann.
Wenn der Erstzugriff zum Betriebsrisiko wird
Der erste kompromittierte Rechner ist selten der Punkt, an dem der größte Schaden entsteht. Kritisch wird ein Vorfall, wenn Angreifer vorhandene Kommunikations- und Zugriffswege für laterale Bewegung nutzen.
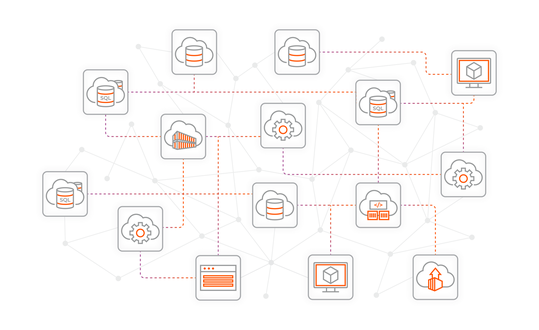
Moderne IT-Umgebungen der öffentlichen Verwaltung sind stark vernetzt. Lokale Rechenzentren, Cloud-Dienste, Fachverfahren, Identitätsdienste und Systeme externer IT-Dienstleister kommunizieren miteinander. Einige dieser Verbindungen sind für den Betrieb unverzichtbar. Andere sind über Jahre entstanden oder werden möglicherweise gar nicht mehr benötigt.
Abb. 1: Je stärker Systeme, Workloads und Anwendungen miteinander vernetzt sind, desto mehr Kommunikations- und Zugriffswege können Angreifer nach einem erfolgreichen Erstzugriff für laterale Bewegung nutzen.
(Bild: Illumio)
Ob ein Vorfall begrenzt bleibt oder zentrale Verwaltungsleistungen beeinträchtigt, hängt wesentlich von diesen Abhängigkeiten ab. Ein kompromittiertes System wird vor allem dann zum größeren Risiko, wenn es einen Pfad zu kritischen Anwendungen, sensiblen Daten oder Diensten eröffnet, auf die Bürger täglich angewiesen sind. Je nach Behörde können dazu Bürgerportale, Meldewesen, Sozialleistungsverfahren, Notfallkommunikation, Identitätsplattformen oder Anwendungen für zentrale Verwaltungsprozesse gehören. Für Behörden sollte Cyberresilienz deshalb mit einer einfachen Frage beginnen: Welche Leistungen müssen auch während eines Cyberangriffs funktionsfähig bleiben?
Von Visibilität zu Containment
Die zentralen Verwaltungsleistungen zu kennen, ist nur der erste Schritt. Behörden benötigen zusätzlich Visibilität darüber, wie die Systeme, auf denen diese Leistungen beruhen, miteinander kommunizieren und zusammenwirken. Ein Asset-Inventar bildet dafür eine wichtige Grundlage, zeigt jedoch nicht sämtliche Abhängigkeiten einer komplexen hybriden Umgebung. Neue Cloud-Dienste, Anwendungen und externe Anbieter verändern die Kommunikationsbeziehungen kontinuierlich. IT-Teams brauchen daher ein aktuelles Bild davon, wie ihre Umgebung tatsächlich funktioniert.
Moderne Breach-Containment-Lösungen erfassen, wie Systeme, Anwendungen und Workloads miteinander kommunizieren, und stellen diese Beziehungen dar. IT-Sicherheitsteams erkennen dadurch besser, welche Assets Daten austauschen und über welche Kommunikationspfade letztlich kritische Systeme erreichbar sind.
Werden zusätzlich Kontextinformationen aus Netzwerk-, Cloud- und Identitätsdaten einbezogen, lassen sich riskante Abhängigkeiten und mögliche Angriffspfade schneller identifizieren. Dabei geht es nicht darum, lediglich mehr Informationen bereitzustellen. Entscheidend ist, bestimmen zu können, welche Kommunikation für den Betrieb erhalten bleiben muss und welche eingeschränkt werden kann, bevor sich ein Vorfall weiter ausbreitet.
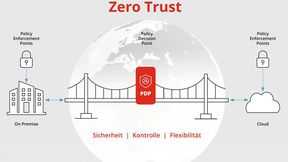
Sind erforderliche und unnötige Kommunikationspfade identifiziert, folgt die Kontrolle. Zero Trust liefert dafür den strategischen Rahmen: Systeme, Nutzer und Anwendungen sind nicht allein deshalb vertrauenswürdig, weil sie sich innerhalb des Netzwerks befinden. Stattdessen werden Zugriffe und Kommunikation nach dem Least-Privilege-Prinzip auf das tatsächlich notwendige Maß begrenzt.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
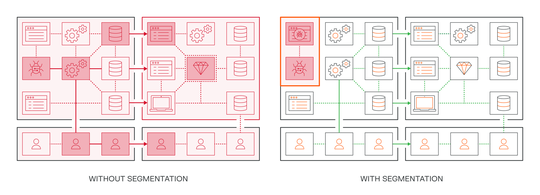
Mikrosegmentierung begrenzt Kommunikation auf das tatsächlich notwendige Maß und reduziert die Möglichkeiten für laterale Bewegung, sodass die Ausbreitung eines Angriffs auf weitere Systeme eingeschränkt wird.
(Bild: Illumio)
Mikrosegmentierung setzt dieses Prinzip technisch um. Die IT-Umgebung wird bis auf die Ebene einzelner Workloads und Anwendungen granular segmentiert, sodass nur ausdrücklich benötigte Kommunikation zugelassen wird. Riskante oder unnötige Kommunikationspfade werden unterbunden. Wird ein Endpunkt, Server oder Konto kompromittiert, stehen einem Angreifer dadurch deutlich weniger Wege für laterale Bewegung offen. Das Ergebnis ist Breach Containment: Die Ausbreitung des Angriffs wird begrenzt und das Risiko reduziert, dass Systeme erreicht werden, die zentrale Verwaltungsleistungen unterstützen.
Für Behörden empfiehlt sich ein schrittweises, risikobasiertes Vorgehen. Sie können zunächst diejenigen Leistungen absichern, deren Ausfall die größten Auswirkungen auf Bürger und Verwaltungsbetrieb hätte, und den Schutz anschließend schrittweise ausweiten, sobald die zugrunde liegenden Abhängigkeiten besser verstanden sind.
Containment für den Ernstfall vorbereiten
Je schneller und anpassungsfähiger Angriffe werden, desto wichtiger ist eine gute Vorbereitung. Breach Containment wirkt dabei proaktiv und reaktiv. Proaktiv reduziert Mikrosegmentierung die Pfade, die ein Angreifer nach dem Erstzugriff für laterale Bewegung nutzen kann. Reaktiv lassen sich bei einem laufenden Angriff strengere Segmentierungs-Policies aktivieren, um die Kommunikation kompromittierter Workloads gezielt einzuschränken und die weitere Ausbreitung zu stoppen.
So können Behörden betroffene Systeme gezielt eindämmen und gleichzeitig die Kommunikation aufrechterhalten, die für zentrale Verwaltungsleistungen erforderlich ist. Ziel ist nicht allein, einen Angriff zu stoppen, sondern die Auswirkungen auf den Betrieb so gering wie möglich zu halten, während Incident-Response-Teams den Vorfall untersuchen und betroffene Systeme bereinigen.
Technische Kontrollen allein reichen dafür nicht aus. Zuständigkeiten, Eskalationswege und Entscheidungsbefugnisse für die Eindämmung müssen ebenso vorab festgelegt sein wie die Einbindung externer Dienstleister. Diese Abläufe gehören in den Incident-Response-Plan und sollten gemeinsam mit den technischen Maßnahmen regelmäßig geübt werden.
Dieser Fokus auf Resilienz und operative Wirksamkeit findet sich auch in NIS-2 wieder. Für Einrichtungen, die in den Anwendungsbereich fallen, gehören Risikomanagement, die Bewältigung von Sicherheitsvorfällen und Maßnahmen zur Aufrechterhaltung des Betriebs zu den zentralen Anforderungen. Technisch und organisatorisch bedeutet das, kritische Abhängigkeiten zu kennen, mögliche Ausbreitungswege eines Angreifers zu begrenzen und regelmäßig zu überprüfen, ob die getroffenen Maßnahmen weiterhin wirksam sind.
Cyberresilienz heißt handlungsfähig bleiben
KI verändert die Geschwindigkeit und Skalierbarkeit von Cyberangriffen. Behörden müssen deshalb damit rechnen, dass Präventionsmaßnahmen im Einzelfall umgangen werden, und verhindern, dass aus einem kompromittierten System eine weitreichende Betriebsstörung entsteht. Cyberresilienz in der öffentlichen Verwaltung bedeutet letztlich, zentrale Leistungen während eines laufenden Sicherheitsvorfalls möglichst aufrechtzuerhalten. Je stärker IT-Umgebungen des öffentlichen Sektors vernetzt sind und je schneller Angreifer Schwachstellen und Angriffspfade identifizieren können, desto weniger Zeit bleibt möglicherweise für eine Reaktion, bevor Bürger und Verwaltungsleistungen betroffen sind.
Breach Containment gewinnt deshalb weiter an Bedeutung. Wenn Behörden wissen, welche Leistungen besonders wichtig sind, unnötige Kommunikationspfade begrenzen und Maßnahmen zur Eindämmung bereits im Vorfeld vorbereiten, können sie die betrieblichen Auswirkungen eines Angriffs reduzieren und zentrale Dienste während der Untersuchung und Wiederherstellung weiter erbringen. Entscheidend ist, Sicherheitsvorfälle als realistisches Szenario einzuplanen und ihre möglichen Folgen von Anfang an zu begrenzen. Das Ziel besteht nicht allein darin, einen Angriff zu stoppen, sondern darin, zu verhindern, dass aus einem Cybervorfall eine Störung zentraler Verwaltungsleistungen wird.
Der Autor Alex Goller ist Principal Solutions Architect bei Illumio. Er verfügt über langjährige Erfahrung im IT-Sicherheitsumfeld und hat als Softwareingenieur Netzwerk- und Sicherheitssoftware entwickelt. Goller sieht Automatisierung, Infrastructure as Code und Cloud-native Anwendungen als die nächste Evolution im Bereich IT-Sicherheit.